多云SSL证书自动化再扩容:新增支持Cloudflare、京东云、西部数码
前言:为什么免费证书总要手动续签
原因有两个:有效期太短,验证又没法自动。通过 ACME 协议签发的免费 DV 证书(Let's Encrypt、Google Trust Services、ZeroSSL 等)有效期只有 90 天,一年至少要续签 4 次;而通配符证书(*.example.com)只能使用 DNS 验证,每次续签都要去域名解析面板手动添加 TXT 记录。域名一多,这套重复操作就成了容易遗漏的运维负担。
HiOFD SSL证书服务平台的解决方案是:配置一份云服务商 API 凭证,平台的 DNS-01 自动验证会替你完成 TXT 记录的添加与删除,配合自动续签与云产品部署,实现证书全生命周期的无人值守。
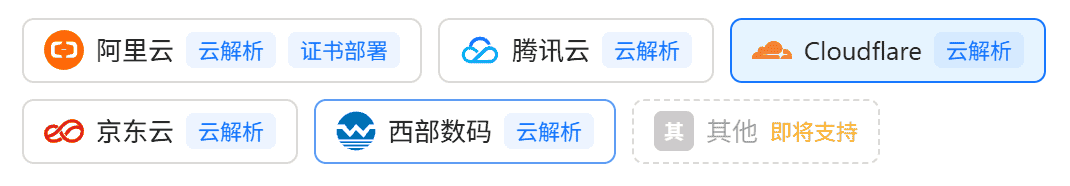
今天,我们把支持 DNS 自动验证的云服务商从 阿里云、腾讯云 2 家扩展到 5 家,新增:
- Cloudflare——境外域名托管首选,单一 API 令牌即可接入;
- 京东云——子用户 AccessKey 精细化授权;
- 西部数码——国内老牌域名注册商,代理商账号同样支持。
支持矩阵:五大云服务商
| 服务商 | DNS-01 自动验证 | 证书自动部署 | 凭证形式 |
|---|---|---|---|
| 阿里云 | ✅ | ✅(已支持CDN、ESA) | AccessKey ID / AccessKey Secret |
| 腾讯云 | ✅ | 即将支持 | SecretId / SecretKey |
| Cloudflare | ✅ | — | API 令牌(Zone API 令牌可选) |
| 京东云 | ✅ | — | AccessKey ID / AccessKey Secret |
| 西部数码 | ✅ | — | 用户名 + API 连接密码 |
说明:「DNS-01 自动验证」用于证书签发与续签时的域名所有权确认;「证书自动部署」指证书签发后自动推送到该服务商的云产品(如阿里云 CDN、ESA),部署能力覆盖范围以平台内实际展示为准,后续会持续扩展。
一份凭证,两个用途
很多用户以为云凭证只用于域名解析验证,实际上平台把一份凭证的价值用到了两处:
- 验证维度(云解析):证书申请与每次自动续签时,平台通过凭证调用服务商 DNS API 自动添加、清理 TXT 验证记录,全程无需登录服务商控制台;
- 部署维度(证书部署):证书签发后,可自动部署到该服务商的 CDN、ESA 等云产品,续签后新证书自动替换,避免「证书续了、CDN 上还是旧证书」的遗漏事故。
编辑凭证时,每个服务商选项可能带有「云解析」「证书部署」能力标签,即为表示该服务商当前支持的范围。
关联主域名:填对即自动关联凭证
编辑凭证抽屉中,除了密钥字段还有一个「关联主域名」输入项(多个以逗号分隔,如 example.com,test.com),建议保存凭证时一并填写:该凭证在云服务商处实际托管的主域名。有了它,平台才能「认出」这份凭证管哪些域名,从而实现自动关联:
- 申请时:证书订单若未手动选择凭证,平台会用「申请域名(含其 DNS 挑战记录名)落在凭证关联主域名之下」的规则,自动匹配你账号下「密钥验证通过 + 已填关联主域名」的凭证,命中的凭证直接用于 DNS-01 自动验证——申请流程中无需手动选择凭证;
- 续签时:续签订单同样按上述匹配规则自动关联;签发或续签成功后,凭证会写入证书记录,之后的定时自动续签与云产品自动部署直接复用,全程无需人工介入。
匹配规则可以直观理解为「凭证域名是申请域名所属的主域名」:凭证填 example.com,则申请 www.example.com、*.example.com 等都会命中;同一份凭证托管多个主域名时,用逗号全部填上即可。
反之,若留空,该凭证就是「纯凭证」:密钥本身仍可用于验证与部署,但不参与自动关联,只能在申请/续签流程中手动选择使用。
三家新增服务商接入要点
Cloudflare:一个 API 令牌就够
Cloudflare 采用单一 API 令牌认证,比国内厂商的「密钥 ID + Secret」二段结构更简单。创建步骤:
- 登录 Cloudflare 控制台,进入「我的个人资料」→「API 令牌」;
- 点击「创建令牌」,选择 「编辑区域 DNS」模板;
- 确认权限为「区域 - DNS - 编辑」、区域资源为「包括 - 所有区域」,创建后复制令牌填入平台即可。
只有当你希望把令牌范围限制到特定区域时,才需要额外配置「Zone API 令牌」(范围指定为所有区域,分配 Zone/Zone/Read 权限);常规场景该选填项不用填写,留空即可。
京东云:子用户 + 云解析管理员权限
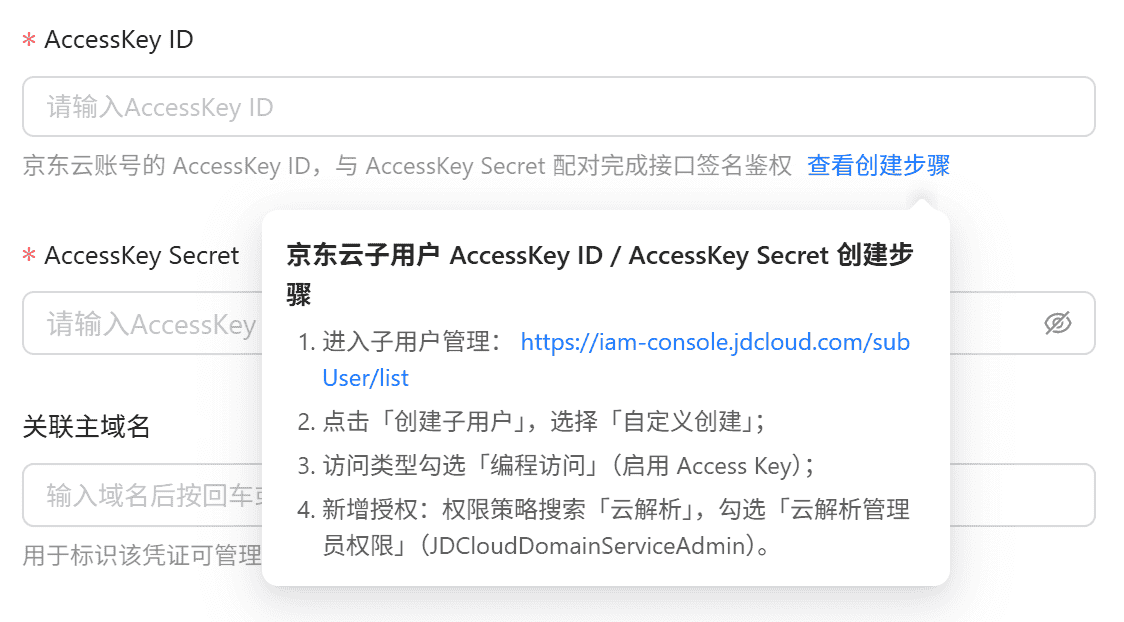
推荐使用子用户 AccessKey(最小权限原则),创建步骤:
- 进入京东云「访问控制」的子用户管理页,点击「创建子用户」,选择「自定义创建」;
- 访问类型勾选 「编程访问」(启用 Access Key),确定之后就弹窗显示AccessKey ID / AccessKey Secret,此时请先保存起来;
- 新增授权:权限策略搜索「云解析」,勾选 「云解析管理员权限」(JDCloudDomainServiceAdmin);
- 将生成的 AccessKey ID 与 AccessKey Secret 填入平台。
如果凭证保存时提示「未授权云解析」,通常是子用户漏了第 3 步授权,按诊断指引补齐即可。
西部数码:注意「API 连接密码」不是登录密码
西部数码的凭证形式是「用户名 + API 连接密码」,最容易踩的坑是:API 连接密码不是会员登录密码,需要在管理中心单独设置:
- 登录西部数码官网管理中心(会员中心);
- 打开「帐号管理」-「API接口配置」页,查看「api连接密码」;
- 同页的「允许访问的IP地址」白名单建议留空(留空即不限制来源 IP);如果配置了白名单而平台出口 IP 不在名单内,接口会返回「ip授权失败」;
- 用户名 + API 连接密码填入平台即可。代理商账号填代理商用户名,同样支持。
常见问题
配置了云凭证后,续签还需要人工干预吗?
不需要。开启自动续签后,平台会在证书到期前自动完成 DNS-01 验证、签发新证书;若同时配置了云产品部署,新证书还会自动替换 CDN、ESA 上的旧证书。
凭证保存失败怎么排查?
先看平台的“凭证信息”列:提示「密钥无效」说明凭证本身有误(复制不完整、密钥已删除等),重新生成填入;提示「未授权云解析」说明凭证正确但缺少 DNS 管理权限,按各服务商的授权指引补权限后重新保存即可。
通配符证书必须用 DNS 验证吗?
是的。通配符证书(*.example.com)不支持 HTTP 文件验证,只能使用 DNS-01 验证。这正是云凭证自动化的价值所在——每次续签的 TXT 记录都由平台自动完成。
云凭证安全吗?
凭证仅用于调用服务商 DNS/部署 API,平台按最小权限原则设计:推荐使用子用户/子账号并只授予云解析相关权限(如京东云的 JDCloudDomainServiceAdmin、Cloudflare 的「编辑区域 DNS」模板),这也是各平台的推荐做法,影响面最小。
相关阅读
- 云凭证配置指南——各服务商凭证的完整配置步骤
- DNS验证详解——DNS-01 验证的原理与常见问题
- 部署到云产品——CDN、ESA 证书自动部署
- 自动续签——让证书永不过期
- 免费HTTPS证书在线申请教程——从申请到 Nginx 部署的完整流程
- Let's Encrypt 与 Google Trust Services 对比——免费证书 CA 怎么选
现在就可以登录平台,在「云凭证」中添加你的 Cloudflare、京东云或西部数码凭证,体验证书全自动签发与续签。